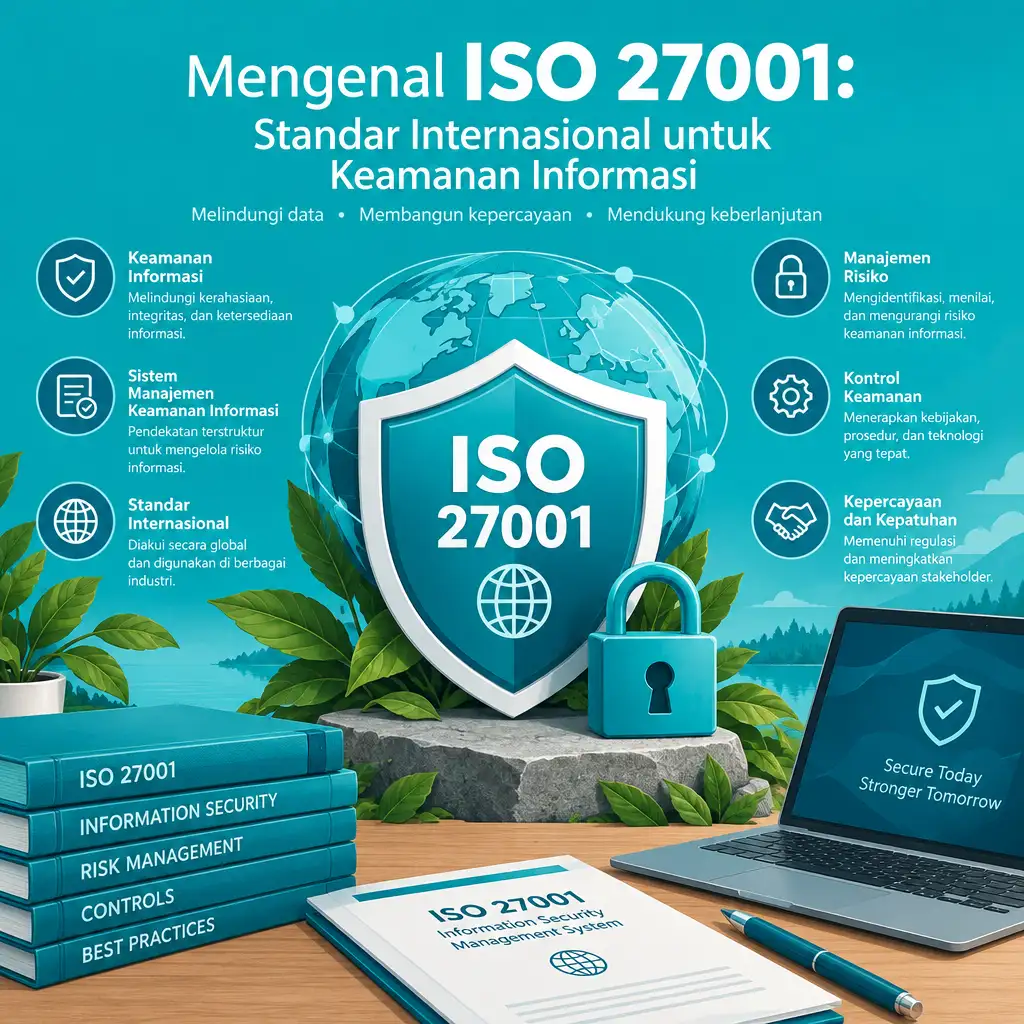
Mengenal ISO 27001, standar internasional yang menetapkan kerangka kerja untuk manajemen keamanan informasi, memberikan pedoman dalam melindungi data sensitif dan menjaga kerahasiaan, integritas, dan ketersediaan informasi.
Mengenal ISO 27001: Standar Internasional untuk Keamanan Informasi

Daftar Isi
- Apa itu ISO 27001?
- Pentingnya ISO 27001
- Manfaat ISO 27001
- Proses Sertifikasi ISO 27001
- Komponen ISO 27001
- Tantangan dalam Menerapkan ISO 27001
- Kesimpulan
Apa itu ISO 27001?
ISO 27001 adalah standar internasional yang menetapkan persyaratan untuk sistem manajemen keamanan informasi (ISMS). Standar ini dirancang untuk membantu organisasi dalam mengelola dan melindungi informasi sensitif mereka sehingga tetap aman. ISO 27001 memberikan panduan yang jelas tentang bagaimana mengidentifikasi, mengelola, dan mengurangi risiko terhadap informasi yang dimiliki oleh organisasi.
Standar ini diterbitkan oleh International Organization for Standardization (ISO) dan merupakan bagian dari keluarga standar ISO 27000 yang berfokus pada keamanan informasi. ISO 27001 pertama kali diterbitkan pada tahun 2005 dan telah mengalami beberapa revisi, dengan versi terbaru dirilis pada tahun 2013.
Pentingnya ISO 27001
Keamanan informasi adalah salah satu aspek terpenting dalam manajemen organisasi modern. Dengan semakin meningkatnya ancaman siber, seperti serangan malware, pencurian data, dan kebocoran informasi, penting bagi organisasi untuk memiliki pendekatan yang sistematis terhadap keamanan informasi.
ISO 27001 membantu organisasi untuk:
- Mengidentifikasi risiko yang ada terhadap keamanan informasi.
- Menetapkan kebijakan dan prosedur untuk melindungi informasi sensitif.
- Meningkatkan kepercayaan pelanggan dan mitra bisnis.
- Mematuhi regulasi dan persyaratan hukum yang berlaku.
Manfaat ISO 27001
Implementasi ISO 27001 membawa berbagai manfaat bagi organisasi, antara lain:
1. Perlindungan Data yang Lebih Baik
Dengan menerapkan ISO 27001, organisasi dapat meningkatkan keamanan data mereka dengan cara yang sistematis dan terukur. Kebijakan dan prosedur yang ditetapkan membantu mencegah kebocoran data dan akses tidak sah.
2. Peningkatan Reputasi Perusahaan
Organisasi yang memiliki sertifikasi ISO 27001 menunjukkan komitmen mereka terhadap keamanan informasi. Ini dapat meningkatkan reputasi perusahaan dan memberikan kepercayaan lebih kepada pelanggan dan mitra bisnis.
3. Kepatuhan terhadap Regulasi
Banyak industri diharuskan untuk mematuhi regulasi tertentu terkait keamanan informasi. Sertifikasi ISO 27001 dapat membantu organisasi memenuhi persyaratan hukum dan regulasi yang berlaku.
4. Pengurangan Biaya Kerugian
Dengan mengelola risiko secara efektif, organisasi dapat mengurangi potensi kerugian yang diakibatkan oleh kebocoran data, serangan siber, atau masalah keamanan lainnya. Investasi dalam ISO 27001 dapat menghemat biaya dalam jangka panjang.
Proses Sertifikasi ISO 27001
Proses sertifikasi ISO 27001 biasanya melibatkan beberapa langkah penting:
1. Penilaian Awal
Organisasi harus melakukan penilaian awal untuk menentukan tingkat kesiapan mereka dalam menerapkan standar ISO 27001. Ini mencakup analisis risiko dan penilaian kebijakan yang ada.
2. Implementasi ISMS
Setelah penilaian awal, organisasi harus menerapkan Sistem Manajemen Keamanan Informasi (ISMS) sesuai dengan pedoman ISO 27001. Ini termasuk pengembangan kebijakan, prosedur, dan kontrol keamanan yang diperlukan.
3. Audit Internal
Setelah ISMS diterapkan, organisasi harus melakukan audit internal untuk menilai efektivitas dan kesesuaian kebijakan dan prosedur yang telah ditetapkan. Audit ini membantu mengidentifikasi area yang perlu diperbaiki.
4. Tindakan Perbaikan
Setelah melakukan audit, organisasi harus mengambil tindakan perbaikan untuk mengatasi temuan audit dan meningkatkan sistem yang ada.
5. Audit Eksternal
Setelah semua tindakan perbaikan dilakukan, organisasi dapat mengajukan permohonan untuk audit eksternal. Auditor pihak ketiga akan menilai kesesuaian ISMS dengan standar ISO 27001.
6. Sertifikasi
Jika audit eksternal berhasil, organisasi akan menerima sertifikat ISO 27001 yang menunjukkan bahwa mereka telah memenuhi persyaratan standar internasional untuk keamanan informasi.
Komponen ISO 27001
ISO 27001 terdiri dari beberapa komponen penting yang harus diperhatikan oleh organisasi:
1. Kebijakan Keamanan Informasi
Kebijakan ini menjadi pedoman utama bagi organisasi dalam mengelola keamanan informasi. Kebijakan harus jelas, terukur, dan dapat diterima oleh semua pihak terkait.
2. Penilaian Risiko
Penilaian risiko adalah proses untuk mengidentifikasi, menganalisis, dan mengevaluasi risiko terhadap informasi. Ini membantu organisasi memahami potensi ancaman dan dampak yang mungkin terjadi.
3. Kontrol Keamanan
Kontrol keamanan adalah langkah-langkah yang diambil untuk mengurangi risiko yang telah diidentifikasi. Ini dapat mencakup kontrol fisik, teknis, dan administratif.
4. Pelatihan dan Kesadaran
Organisasi harus memberikan pelatihan dan meningkatkan kesadaran mengenai keamanan informasi kepada semua karyawan. Ini penting untuk memastikan bahwa semua pihak memahami peran mereka dalam melindungi informasi.
5. Tindakan Perbaikan Berkelanjutan
ISO 27001 mendorong organisasi untuk melakukan perbaikan berkelanjutan terhadap ISMS. Ini termasuk pemantauan, tinjauan, dan pembaruan kebijakan dan prosedur secara berkala.
Tantangan dalam Menerapkan ISO 27001
Meskipun ada banyak manfaat dari penerapan ISO 27001, organisasi juga menghadapi beberapa tantangan:
1. Biaya Implementasi
Proses penerapan ISO 27001 dapat memerlukan investasi yang signifikan dalam hal waktu dan sumber daya. Organisasi perlu mempertimbangkan biaya ini dan merencanakan anggaran dengan hati-hati.
2. Perubahan Budaya Organisasi
Menerapkan ISO 27001 sering kali memerlukan perubahan budaya di dalam organisasi. Karyawan mungkin perlu mengubah cara mereka bekerja dan berinteraksi dengan informasi, yang bisa menjadi tantangan.
3. Keterbatasan Sumber Daya Manusia
Kurangnya personel yang terlatih dan berpengalaman dalam keamanan informasi dapat menjadi kendala dalam penerapan dan pemeliharaan ISO 27001. Organisasi harus memastikan bahwa mereka memiliki tim yang kompeten.
4. Ketidakpastian dalam Lingkungan Ancaman
Lingkungan ancaman yang terus berubah membuat organisasi sulit untuk menjaga keamanan informasi secara efektif. Organisasi perlu tetap waspada dan beradaptasi dengan cepat terhadap ancaman baru.
Kesimpulan
ISO 27001 adalah standar internasional yang penting untuk keamanan informasi, memberikan kerangka kerja yang jelas bagi organisasi untuk melindungi data sensitif mereka. Dengan manfaat yang mencakup perlindungan data yang lebih baik, peningkatan reputasi, dan kepatuhan terhadap regulasi, ISO 27001 menjadi investasi yang berharga bagi organisasi dari semua ukuran.
Proses sertifikasi, meskipun menantang, membantu organisasi dalam mengidentifikasi dan mengurangi risiko serta memperbaiki praktik keamanan informasi mereka. Dengan menghadapi tantangan dan memanfaatkan manfaat yang ada, organisasi dapat berhasil menerapkan ISO 27001 dan menjaga keamanan informasi mereka dengan lebih efektif di era digital yang semakin kompleks.
Latest News